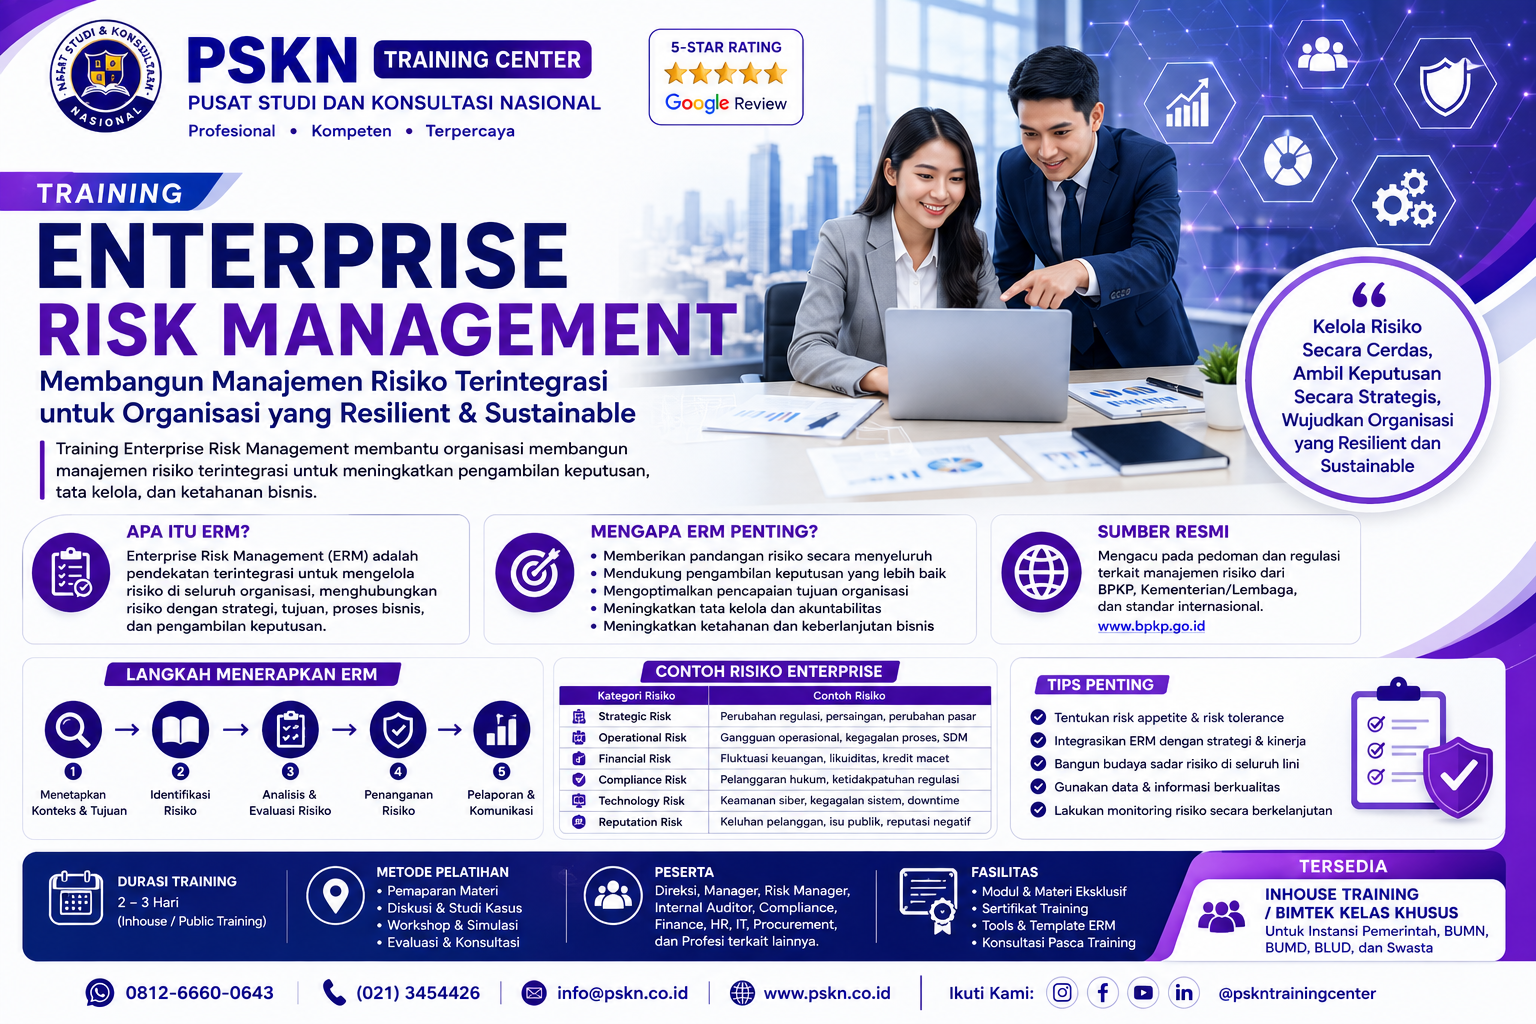
Training Enterprise Risk Management (ERM) & Risk-Based Decision Making

Perusahaan saat ini menghadapi lingkungan bisnis yang semakin kompleks. Perubahan teknologi, ketidakpastian ekonomi, perubahan regulasi, ancaman siber, gangguan rantai pasok, perubahan iklim, persaingan pasar, hingga perubahan perilaku pelanggan dapat memberikan dampak terhadap keberlangsungan bisnis.
Dalam kondisi tersebut, perusahaan tidak cukup hanya memiliki target pertumbuhan. Perusahaan juga membutuhkan kemampuan untuk memahami ketidakpastian dan mengambil keputusan dengan mempertimbangkan risiko secara sistematis.
Di sinilah Enterprise Risk Management (ERM) memiliki peran penting.
Enterprise Risk Management merupakan pendekatan terintegrasi untuk mengidentifikasi, menilai, mengelola, memantau, dan mengomunikasikan berbagai risiko yang dapat memengaruhi pencapaian tujuan perusahaan.
Namun, ERM tidak seharusnya berhenti pada penyusunan risk register atau risk matrix. Nilai utama ERM justru muncul ketika informasi risiko digunakan dalam proses pengambilan keputusan.
Pendekatan tersebut dikenal sebagai Risk-Based Decision Making.
Dengan pendekatan risk-based decision making, perusahaan tidak hanya bertanya:
“Apa keputusan yang paling menguntungkan?”
Tetapi juga:
“Apa risikonya, seberapa besar dampaknya, apakah perusahaan mampu menanggungnya, dan apakah keputusan tersebut masih sesuai dengan risk appetite?”
Oleh karena itu, Training Enterprise Risk Management (ERM) & Risk-Based Decision Making menjadi penting bagi perusahaan yang ingin membangun budaya pengambilan keputusan yang lebih terukur, proaktif, dan berbasis risiko.
Apa Itu Enterprise Risk Management?
Enterprise Risk Management atau ERM adalah pendekatan menyeluruh dalam mengelola risiko perusahaan secara terintegrasi.
Berbeda dengan risk management yang hanya dilakukan oleh satu departemen, ERM melibatkan berbagai fungsi organisasi.
Risiko dapat berasal dari:
- Strategi.
- Keuangan.
- Operasional.
- Teknologi.
- SDM.
- Kepatuhan.
- Legal.
- Supply chain.
- Reputasi.
- Cybersecurity.
- Lingkungan.
- Perubahan pasar.
Semua risiko tersebut dapat saling berhubungan.
Contohnya, gangguan teknologi dapat menyebabkan operasional terhenti. Gangguan operasional dapat menyebabkan keterlambatan pelayanan. Keterlambatan pelayanan dapat menurunkan kepuasan pelanggan dan akhirnya berdampak pada revenue serta reputasi.
Karena itu, perusahaan membutuhkan perspektif risiko secara enterprise-wide.
Mengapa ERM Penting bagi Perusahaan?
ERM membantu perusahaan memahami risiko secara lebih menyeluruh.
Tanpa ERM yang baik, perusahaan dapat menghadapi beberapa masalah:
- Risiko tidak teridentifikasi.
- Risiko antar-departemen tidak terhubung.
- Risiko hanya ditangani setelah terjadi.
- Keputusan dibuat tanpa mempertimbangkan downside.
- Tidak ada kejelasan risk ownership.
- Manajemen sulit menentukan prioritas.
- Sumber daya mitigasi tidak dialokasikan secara optimal.
ERM membantu mengubah pendekatan dari reactive risk management menjadi proactive risk management.
Perbedaan Risk Management Tradisional dan ERM
| Aspek | Risk Management Tradisional | Enterprise Risk Management |
|---|---|---|
| Fokus | Departemen tertentu | Seluruh perusahaan |
| Perspektif | Risiko individual | Portofolio risiko |
| Pendekatan | Cenderung reaktif | Proaktif |
| Hubungan dengan strategi | Terbatas | Terintegrasi |
| Pengambilan keputusan | Tidak selalu berbasis risiko | Risk-based |
| Ownership | Terbatas pada fungsi tertentu | Seluruh organisasi |
| Monitoring | Periodik | Berkelanjutan |
ERM memungkinkan perusahaan melihat hubungan antar-risiko dan dampaknya terhadap tujuan strategis.
Hubungan ERM dengan Strategi Perusahaan
Risiko seharusnya tidak dipisahkan dari strategi.
Setiap strategi memiliki ketidakpastian.
Misalnya perusahaan ingin:
- Membuka cabang baru.
- Masuk pasar internasional.
- Meluncurkan produk baru.
- Melakukan akuisisi.
- Mengembangkan teknologi baru.
- Mengubah model bisnis.
- Meningkatkan kapasitas produksi.
Semua keputusan tersebut memiliki potensi keuntungan sekaligus risiko.
ERM membantu manajemen mengevaluasi apakah risiko tersebut dapat diterima dan bagaimana cara mengelolanya.
Apa Itu Risk-Based Decision Making?
Risk-Based Decision Making adalah pendekatan pengambilan keputusan yang mempertimbangkan risiko sebagai bagian integral dari proses keputusan.
Dalam pendekatan tradisional, keputusan mungkin hanya didasarkan pada:
- Biaya.
- Pendapatan.
- Profit.
- Target.
Dalam pendekatan risk-based, perusahaan juga mempertimbangkan:
- Probability.
- Impact.
- Risk exposure.
- Risk appetite.
- Risk tolerance.
- Mitigation cost.
- Residual risk.
- Strategic consequences.
Dengan demikian, keputusan tidak hanya berorientasi pada return, tetapi juga mempertimbangkan ketahanan dan sustainability bisnis.
Mengapa Risk-Based Decision Making Penting?
Keputusan bisnis hampir selalu memiliki ketidakpastian.
Contohnya perusahaan memiliki dua pilihan investasi:
Investasi A
Potensi return tinggi, tetapi memiliki risiko tinggi.
Investasi B
Return lebih moderat, tetapi memiliki risiko lebih rendah.
Jika hanya melihat return, Investasi A mungkin terlihat lebih menarik.
Namun setelah mempertimbangkan probability of failure, capital exposure, regulatory risk, operational risk, dan reputational impact, keputusan dapat berubah.
Risk-based decision making membantu manajemen melihat gambaran yang lebih lengkap.
Prinsip Dasar Risk-Based Decision Making
Beberapa prinsip penting meliputi:
- Keputusan harus memiliki tujuan yang jelas.
- Risiko harus diidentifikasi sebelum keputusan dibuat.
- Dampak dan probabilitas perlu dianalisis.
- Risk appetite harus menjadi referensi.
- Alternatif keputusan perlu dibandingkan.
- Mitigasi harus diperhitungkan.
- Residual risk perlu dipahami.
- Keputusan harus memiliki risk owner.
- Monitoring harus dilakukan setelah keputusan dibuat.
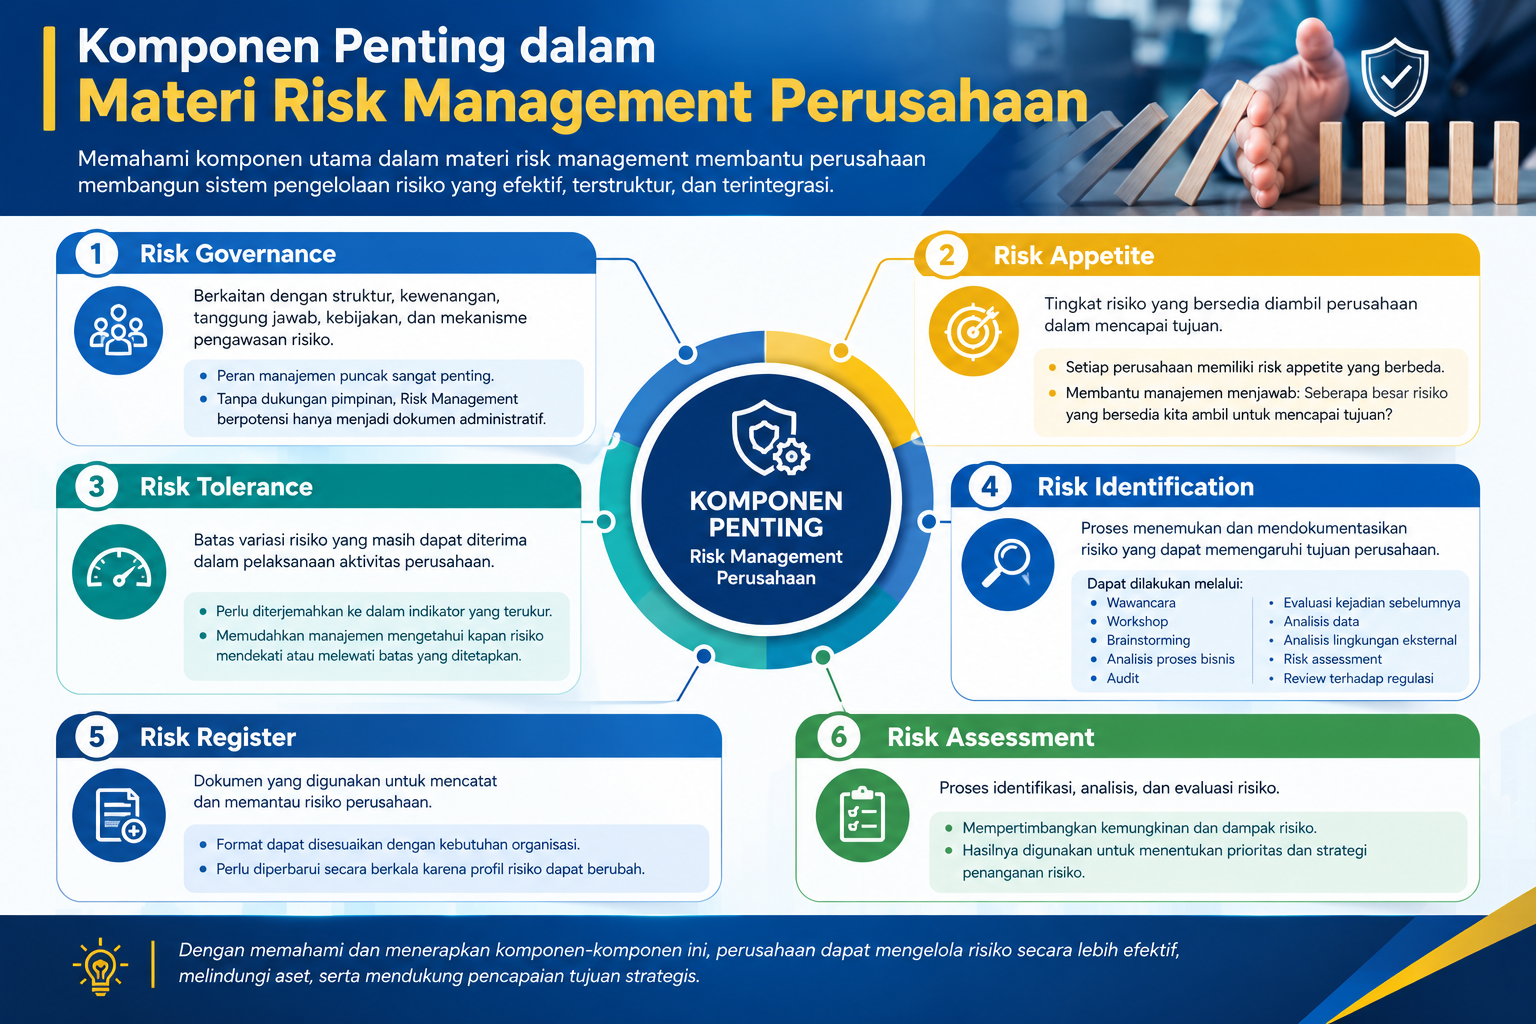
Komponen Utama Enterprise Risk Management
ERM dapat dibangun melalui beberapa komponen utama.
Risk Governance
Menentukan struktur, peran, tanggung jawab, dan kewenangan.
Risk Strategy
Menentukan bagaimana perusahaan ingin mengelola risiko untuk mendukung tujuan bisnis.
Risk Identification
Mengidentifikasi berbagai risiko yang dapat memengaruhi tujuan.
Risk Assessment
Menilai kemungkinan dan dampak risiko.
Risk Response
Menentukan tindakan terhadap risiko.
Risk Monitoring
Memantau perubahan risiko dan efektivitas mitigasi.
Risk Reporting
Menyampaikan informasi risiko kepada pihak yang membutuhkan.
Risk Governance
Risk governance merupakan fondasi ERM.
Tanpa governance yang jelas, risk management dapat berjalan tidak konsisten.
Struktur governance dapat melibatkan:
- Board of Directors.
- Komisaris.
- Risk Committee.
- Chief Risk Officer.
- Risk Management.
- Business Unit.
- Risk Owner.
- Internal Audit.
Masing-masing memiliki tanggung jawab yang berbeda.
Three Lines Model
Dalam praktik governance, perusahaan dapat menggunakan konsep tiga lini untuk memperjelas peran.
Lini Pertama
Business unit atau operational management yang memiliki dan mengelola risiko secara langsung.
Lini Kedua
Risk management, compliance, dan fungsi pengawasan terkait yang membantu menetapkan kerangka dan melakukan monitoring.
Lini Ketiga
Internal audit yang memberikan assurance independen.
Pendekatan ini membantu mencegah tumpang tindih tanggung jawab.
Risk Appetite
Risk appetite adalah tingkat risiko yang bersedia diterima perusahaan dalam mengejar tujuan strategisnya.
Risk appetite penting karena tidak semua risiko harus dihilangkan.
Menghilangkan seluruh risiko tidak realistis.
Sebaliknya, perusahaan perlu memahami:
“Risiko seperti apa yang bersedia kita ambil?”
Contohnya:
- Perusahaan mungkin memiliki risk appetite rendah terhadap cybersecurity.
- Risk appetite sedang terhadap risiko pasar.
- Risk appetite tertentu terhadap inovasi.
- Risk appetite sangat rendah terhadap pelanggaran hukum.
Risk appetite harus disesuaikan dengan strategi perusahaan.
Risk Tolerance
Risk tolerance menggambarkan batas penyimpangan yang masih dapat diterima.
Contohnya:
Risk appetite:
“Gangguan operasional harus rendah.”
Risk tolerance:
“Downtime kritis maksimal 2 jam.”
Dengan angka atau parameter yang lebih jelas, risk appetite dapat diterjemahkan ke dalam operasional.
Risk Capacity
Risk capacity merupakan kemampuan maksimum perusahaan untuk menanggung risiko tanpa mengancam keberlangsungan bisnis.
Perusahaan dapat memiliki risk appetite tinggi, tetapi risk capacity rendah.
Misalnya perusahaan ingin melakukan investasi agresif, tetapi kondisi cash flow tidak memungkinkan.
Dalam kondisi tersebut, risk capacity harus menjadi pertimbangan.
Risk Identification
Identifikasi risiko merupakan proses menemukan risiko yang dapat menghambat pencapaian tujuan.
Metode yang dapat digunakan antara lain:
- Workshop.
- Interview.
- Brainstorming.
- Scenario analysis.
- SWOT analysis.
- Historical incident review.
- Process mapping.
- Audit findings.
- Data analytics.
Risiko harus dikaitkan dengan tujuan.
Contohnya:
Tujuan: meningkatkan produksi.
Risiko: mesin utama mengalami breakdown.
Dampak: produksi turun.
Mitigasi: preventive maintenance dan spare part critical.
Risk Assessment
Setelah risiko diidentifikasi, perusahaan perlu menilai tingkat risikonya.
Penilaian biasanya menggunakan:
Risk Score = Probability × Impact
Misalnya:
Probability = 4
Impact = 5
Risk Score = 20
Semakin tinggi skor, semakin besar perhatian yang diperlukan.
Namun, perusahaan perlu menentukan metodologi scoring yang sesuai dengan karakteristik bisnis.
Risk Matrix
Contoh sederhana:
| Probability | Impact Rendah | Impact Sedang | Impact Tinggi |
|---|---|---|---|
| Rendah | Rendah | Rendah | Sedang |
| Sedang | Rendah | Sedang | Tinggi |
| Tinggi | Sedang | Tinggi | Sangat Tinggi |
Risk matrix membantu memvisualisasikan prioritas.
Namun, risk matrix sebaiknya tidak menjadi satu-satunya dasar pengambilan keputusan.
Inherent Risk dan Residual Risk
Inherent risk adalah tingkat risiko sebelum memperhitungkan kontrol atau mitigasi.
Residual risk adalah risiko yang masih tersisa setelah kontrol diterapkan.
Contoh:
Risiko fraud memiliki inherent risk tinggi.
Perusahaan kemudian menerapkan:
- Segregation of duties.
- Approval system.
- Internal control.
- Monitoring.
- Audit.
Setelah kontrol tersebut diterapkan, tingkat risiko mungkin turun.
Risiko yang tersisa disebut residual risk.
Risk Treatment
Perusahaan dapat menggunakan beberapa strategi terhadap risiko.
Avoid
Menghindari aktivitas yang menghasilkan risiko terlalu tinggi.
Reduce
Mengurangi probability atau impact.
Transfer
Mengalihkan sebagian risiko, misalnya melalui asuransi atau kontrak.
Accept
Menerima risiko jika masih berada dalam batas yang dapat ditoleransi.
Pilihan treatment harus mempertimbangkan cost-benefit.
Cost of Risk
Mitigasi tidak selalu gratis.
Perusahaan perlu membandingkan:
Cost of Mitigation vs Potential Loss
Misalnya investasi cybersecurity membutuhkan Rp2 miliar.
Potential loss akibat serangan siber diperkirakan jauh lebih besar.
Maka investasi mitigasi dapat memiliki justifikasi bisnis yang kuat.
Pendekatan ini membuat risk management lebih mudah dikomunikasikan kepada manajemen.
Risk Register
Risk register merupakan salah satu alat penting dalam ERM.
Contoh:
| Risiko | Probability | Impact | Risk Level | Mitigasi | Risk Owner |
|---|---|---|---|---|---|
| Cyberattack | Tinggi | Tinggi | Sangat Tinggi | Security controls | IT |
| Supply disruption | Sedang | Tinggi | Tinggi | Supplier diversification | Procurement |
| Fraud | Sedang | Tinggi | Tinggi | Internal controls | Finance |
| Regulatory change | Sedang | Sedang | Sedang | Regulatory monitoring | Compliance |
Risk register perlu diperbarui secara berkala.
Key Risk Indicators
Key Risk Indicators atau KRI digunakan untuk memberikan early warning terhadap perubahan risiko.
Contoh KRI:
- Downtime.
- Jumlah insiden.
- Customer complaints.
- Employee turnover.
- Supplier failure.
- Fraud cases.
- Cybersecurity alerts.
- Cash flow ratio.
KRI membantu perusahaan mendeteksi risiko sebelum berkembang menjadi masalah besar.
Risk-Based Decision Making dalam Investasi
Keputusan investasi merupakan contoh penting penerapan risk-based decision making.
Sebelum investasi, perusahaan dapat mengevaluasi:
- Expected return.
- Capital exposure.
- Market risk.
- Regulatory risk.
- Technology risk.
- Operational risk.
- Exit strategy.
- Scenario analysis.
Dengan demikian, investasi tidak hanya dinilai berdasarkan potensi keuntungan.
Contoh Kasus: Ekspansi Cabang
Sebuah perusahaan ingin membuka 20 cabang baru.
Analisis awal menunjukkan potensi peningkatan revenue.
Namun, ERM menemukan beberapa risiko:
- Lokasi memiliki kompetisi tinggi.
- Infrastruktur belum stabil.
- Ketersediaan SDM terbatas.
- Biaya logistik tinggi.
- Regulasi lokal berbeda.
Manajemen kemudian membuat tiga alternatif:
Skenario 1: Membuka seluruh 20 cabang.
Skenario 2: Membuka 10 cabang sebagai pilot.
Skenario 3: Menunda ekspansi dan memperkuat cabang existing.
Dengan risk-based decision making, manajemen dapat membandingkan return dan risk exposure setiap alternatif.
Keputusan akhirnya tidak semata-mata berdasarkan target revenue, tetapi juga berdasarkan kemampuan perusahaan mengelola risiko.
Contoh Kasus: Implementasi Teknologi Baru
Perusahaan ingin mengganti sistem lama dengan platform digital baru.
Potensi manfaat:
- Efisiensi.
- Otomasi.
- Data analytics.
- Faster decision making.
Namun terdapat risiko:
- Data migration failure.
- Cybersecurity.
- User resistance.
- Downtime.
- Vendor dependency.
ERM membantu perusahaan membuat risk assessment sebelum investasi dilakukan.
Mitigasi dapat mencakup:
- Pilot project.
- Backup system.
- Vendor due diligence.
- Data migration testing.
- User training.
Risk-Based Decision Making dalam Supply Chain
Supply chain sangat rentan terhadap ketidakpastian.
Perusahaan dapat mempertimbangkan:
- Supplier concentration.
- Geographical exposure.
- Lead time.
- Quality risk.
- Financial stability supplier.
- Logistics risk.
Jika 80% bahan baku berasal dari satu pemasok, perusahaan memiliki concentration risk.
Keputusan diversifikasi supplier dapat mengurangi risiko meskipun harga pemasok alternatif lebih tinggi.
Ini adalah contoh keputusan yang mempertimbangkan risk-adjusted value.
Risk-Based Decision Making dalam Keuangan
Dalam finance, perusahaan dapat menggunakan pendekatan risiko untuk mengevaluasi:
- Liquidity.
- Credit risk.
- Interest rate.
- Currency risk.
- Investment risk.
- Cash flow.
Keputusan keuangan yang terlihat menguntungkan secara nominal belum tentu optimal setelah mempertimbangkan risiko.
ERM dan Business Continuity
ERM juga berhubungan erat dengan business continuity.
Perusahaan perlu mengetahui:
- Risiko apa yang dapat menghentikan bisnis?
- Berapa lama perusahaan dapat bertahan?
- Apa proses kritis?
- Apa alternatifnya?
- Berapa lama recovery time?
Risk assessment dapat menjadi input dalam Business Continuity Plan.
ERM dan Crisis Management
ERM membantu perusahaan mempersiapkan diri sebelum krisis.
Crisis management berfokus pada respons ketika kejadian besar terjadi.
ERM membantu memastikan perusahaan telah:
- Mengidentifikasi skenario.
- Menentukan mitigation.
- Menentukan owner.
- Menyiapkan response.
- Menentukan escalation.
Dengan demikian, perusahaan tidak sepenuhnya bergantung pada respons spontan ketika krisis terjadi.
ERM dan Cyber Risk
Ancaman siber menjadi salah satu risiko penting bagi perusahaan digital.
Cyber risk dapat mencakup:
- Data breach.
- Ransomware.
- Phishing.
- System outage.
- Insider threat.
- Third-party risk.
ERM membantu menghubungkan cyber risk dengan dampak bisnis.
Misalnya:
Cyberattack → System Down → Operational Disruption → Revenue Loss → Customer Trust Decline
Dengan pendekatan tersebut, cybersecurity tidak hanya menjadi isu IT, tetapi menjadi enterprise risk.
ERM dan Climate Risk
Perubahan iklim juga dapat menjadi bagian dari enterprise risk.
Contohnya:
- Banjir.
- Kekeringan.
- Suhu ekstrem.
- Gangguan supply chain.
- Perubahan regulasi.
Climate risk dapat memengaruhi:
- Aset.
- Operasional.
- Keuangan.
- Supply chain.
- Strategi.
Karena itu, ERM perlu mempertimbangkan emerging risks termasuk climate-related risks.
Emerging Risk
Emerging risk merupakan risiko yang masih berkembang dan tingkat ketidakpastiannya relatif tinggi.
Contohnya:
- Artificial Intelligence.
- Climate change.
- Geopolitical disruption.
- New technology.
- Cyber threats.
- Regulatory transformation.
Perusahaan perlu memiliki mekanisme untuk memantau emerging risks.
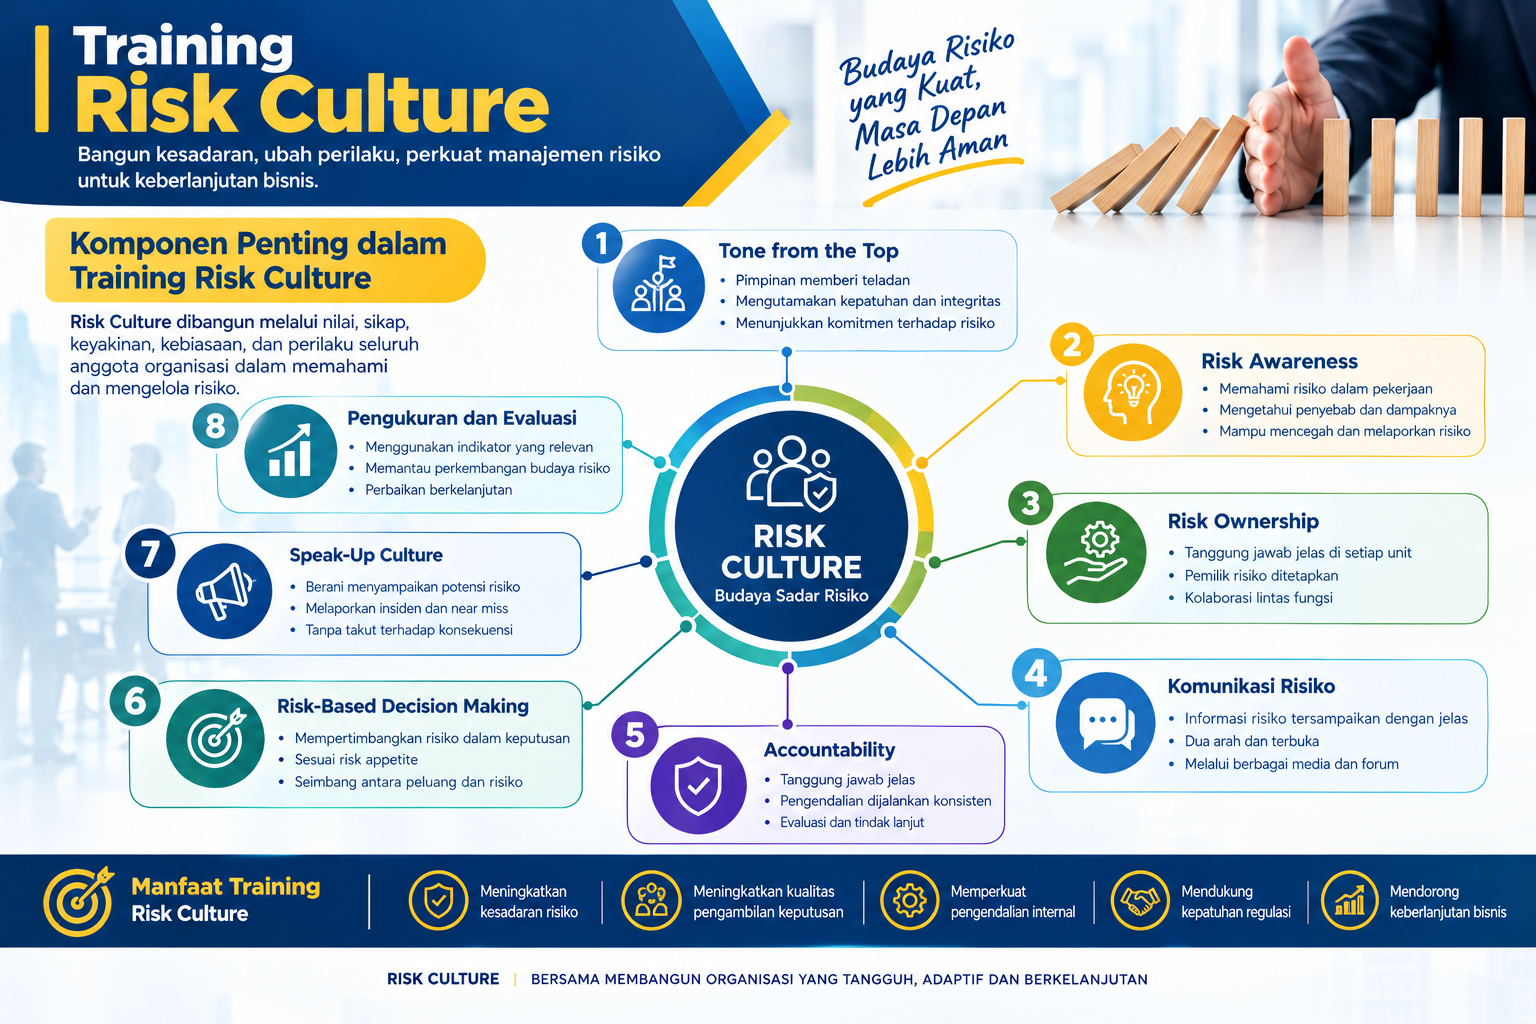
Risk Culture
ERM tidak akan efektif jika hanya menjadi tanggung jawab Risk Management.
Perusahaan membutuhkan risk culture.
Risk culture berarti karyawan memahami bahwa setiap keputusan memiliki konsekuensi risiko.
Budaya tersebut dapat dibangun melalui:
- Leadership.
- Training.
- Communication.
- Accountability.
- Incentive.
- Monitoring.
Peran Manajemen dalam Membangun Risk Culture
Manajemen harus memberikan contoh.
Jika manajemen hanya mengejar target tanpa mempertimbangkan risiko, karyawan akan melakukan hal yang sama.
Sebaliknya, jika manajemen meminta setiap keputusan besar disertai analisis risiko, risk culture akan berkembang.
Risk Reporting kepada Manajemen
Laporan risiko sebaiknya tidak terlalu kompleks.
Manajemen membutuhkan informasi yang:
- Relevan.
- Ringkas.
- Tepat waktu.
- Berorientasi keputusan.
Risk dashboard dapat menampilkan:
- Top risks.
- Risk trend.
- KRI.
- Mitigation status.
- Emerging risks.
- Risk appetite breaches.
Risk Dashboard
Contoh dashboard:
| Risiko | Current Status | Trend | Appetite | Action |
|---|---|---|---|---|
| Cyber Risk | Tinggi | Naik | Breach | Mitigation |
| Supply Chain | Sedang | Stabil | Within | Monitor |
| Liquidity | Rendah | Turun | Within | Monitor |
| Compliance | Sedang | Naik | Warning | Review |
Dashboard seperti ini membantu manajemen fokus pada risiko yang membutuhkan keputusan.
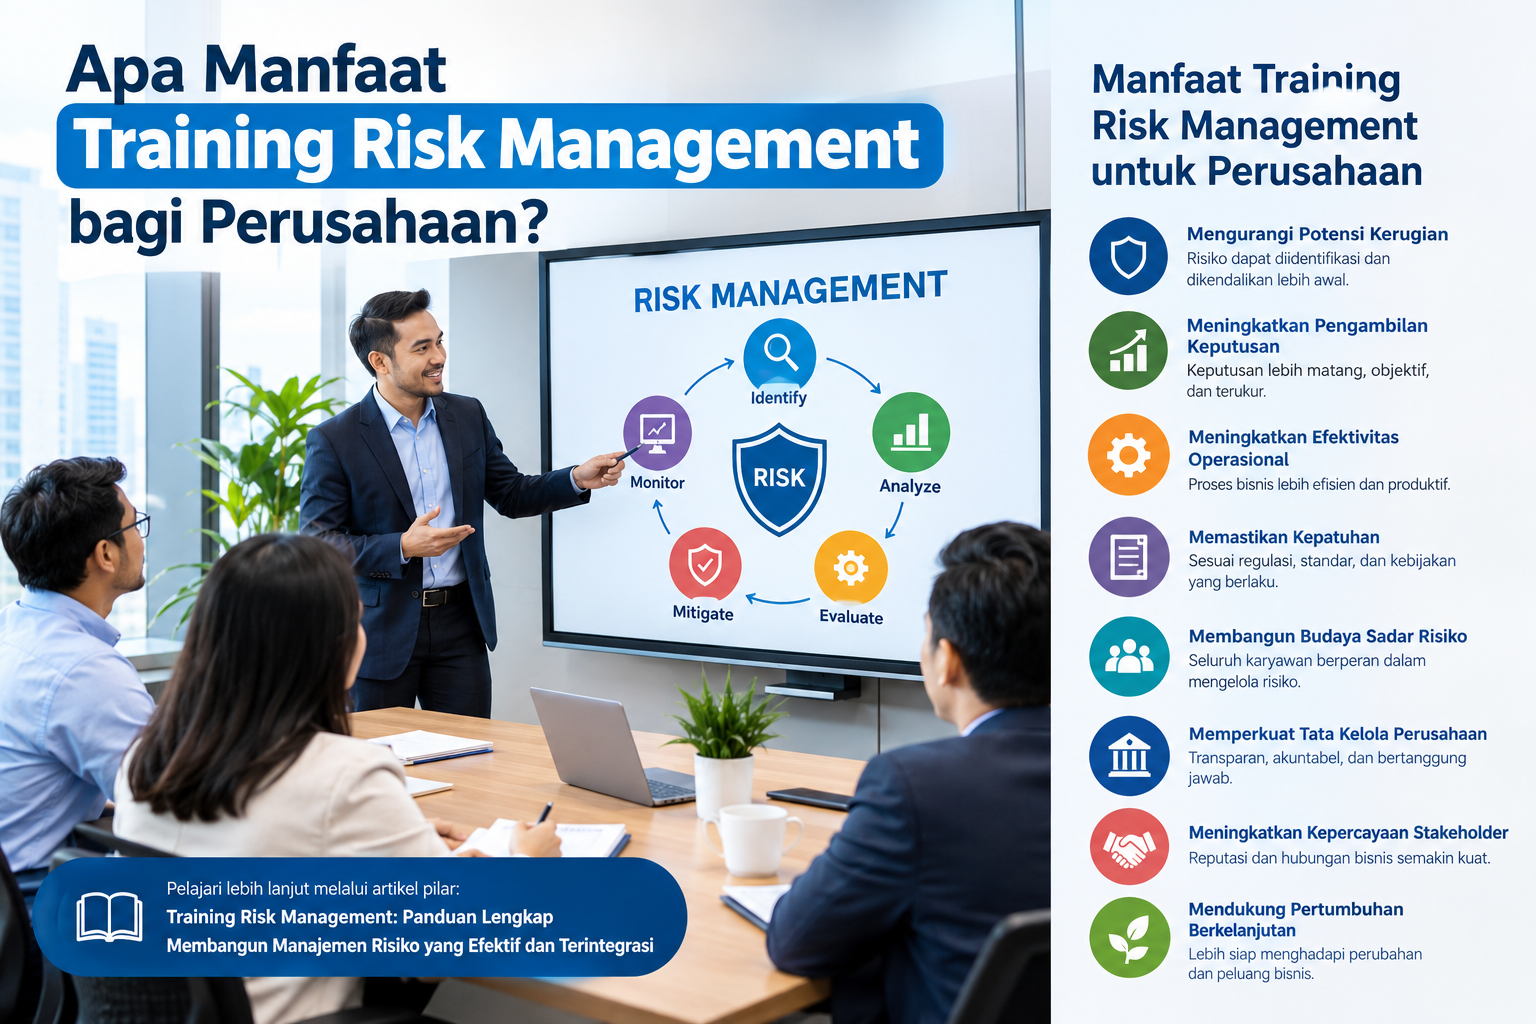
Manfaat Training Enterprise Risk Management
Peserta training diharapkan mampu:
- Memahami konsep ERM.
- Mengidentifikasi risiko enterprise.
- Menyusun risk register.
- Melakukan risk assessment.
- Menentukan risk appetite.
- Memahami risk tolerance.
- Menentukan risk treatment.
- Menyusun KRI.
- Membangun risk dashboard.
- Mengintegrasikan risiko dengan strategi.
- Menerapkan risk-based decision making.
- Meningkatkan risk culture.
Bagi perusahaan, kompetensi tersebut dapat membantu membangun proses pengambilan keputusan yang lebih matang.
Materi Training Enterprise Risk Management
Materi dapat disusun secara komprehensif, antara lain:
Fundamental ERM
- Konsep Enterprise Risk Management.
- Tujuan dan manfaat ERM.
- Risk governance.
- Risk culture.
Risk Identification
- Risk taxonomy.
- Risk universe.
- Risk identification tools.
- Emerging risk.
Risk Assessment
- Probability.
- Impact.
- Risk scoring.
- Risk matrix.
- Inherent risk.
- Residual risk.
Risk Appetite
- Risk appetite.
- Risk tolerance.
- Risk capacity.
- Risk limit.
Risk Treatment
- Avoid.
- Reduce.
- Transfer.
- Accept.
Risk Monitoring
- KRI.
- Risk dashboard.
- Risk reporting.
- Risk escalation.
Risk-Based Decision Making
- Risk-informed decisions.
- Scenario analysis.
- Cost-benefit analysis.
- Risk-adjusted decision.
Case Study
Peserta dapat mengerjakan kasus investasi, ekspansi, supply chain, cybersecurity, dan operational risk.
Siapa yang Perlu Mengikuti Training ERM?
Training ini relevan bagi:
- Direksi.
- Komisaris.
- Risk Manager.
- Risk Officer.
- Compliance.
- Internal Audit.
- Finance.
- Operations.
- Strategic Planning.
- Business Development.
- Procurement.
- IT.
- Legal.
- Corporate Secretary.
- Business Continuity.
- Manajemen unit bisnis.
Program juga dapat disesuaikan untuk kebutuhan in-house training perusahaan.
Roadmap Implementasi ERM
Perusahaan dapat memulai ERM melalui tahapan berikut:
Tahap 1: Establish Governance
Menentukan struktur dan tanggung jawab.
Tahap 2: Define Risk Strategy
Menentukan tujuan dan pendekatan risiko.
Tahap 3: Develop Risk Taxonomy
Mengelompokkan jenis risiko.
Tahap 4: Risk Identification
Mengidentifikasi risiko utama.
Tahap 5: Risk Assessment
Menilai probability dan impact.
Tahap 6: Risk Appetite
Menentukan batas risiko.
Tahap 7: Risk Response
Menentukan treatment.
Tahap 8: Monitoring
Menggunakan KRI dan dashboard.
Tahap 9: Reporting
Melaporkan top risks kepada manajemen.
Tahap 10: Continuous Improvement
Melakukan evaluasi dan penyempurnaan.
Checklist Kesiapan ERM Perusahaan
| Area | Pertanyaan |
|---|---|
| Governance | Apakah struktur ERM sudah jelas? |
| Risk Policy | Apakah perusahaan memiliki kebijakan risiko? |
| Risk Taxonomy | Apakah jenis risiko telah diklasifikasikan? |
| Risk Register | Apakah risiko utama telah didokumentasikan? |
| Risk Appetite | Apakah risk appetite telah ditetapkan? |
| Risk Owner | Apakah setiap risiko memiliki owner? |
| KRI | Apakah indikator risiko telah ditentukan? |
| Reporting | Apakah top risk dilaporkan ke manajemen? |
| Decision Making | Apakah risiko dipertimbangkan dalam keputusan strategis? |
| Risk Culture | Apakah karyawan memahami tanggung jawab risiko? |
Tantangan Implementasi ERM
ERM Dianggap sebagai Tugas Risk Management
Padahal seluruh unit bisnis merupakan risk owner.
Risk Register Hanya Menjadi Dokumen
Risk register tidak digunakan dalam keputusan.
Terlalu Banyak Risiko
Perusahaan memasukkan semua risiko tanpa menentukan prioritas.
Tidak Ada Risk Appetite
Perusahaan tidak memiliki batas risiko yang jelas.
Data Tidak Akurat
Penilaian risiko berdasarkan asumsi tanpa data yang memadai.
Kurangnya Risk Culture
Karyawan belum terbiasa mempertimbangkan risiko.
Cara Meningkatkan Efektivitas ERM
Perusahaan dapat:
- Menghubungkan risiko dengan tujuan.
- Menentukan top risks.
- Menetapkan risk appetite.
- Memperjelas risk owner.
- Menggunakan KRI.
- Mengembangkan risk dashboard.
- Melibatkan manajemen.
- Melakukan scenario analysis.
- Mengintegrasikan ERM dengan planning.
- Melakukan training secara berkala.
Mengapa Risk-Based Decision Making Harus Menjadi Budaya?
Risk management yang baik bukan hanya tentang membuat laporan.
Nilai sebenarnya muncul ketika informasi risiko digunakan untuk menentukan tindakan.
Sebelum membeli aset, membuka cabang, memilih supplier, melakukan investasi, mengembangkan produk, atau mengadopsi teknologi, manajemen perlu mempertimbangkan risiko.
Dengan demikian:
Risk Management → Insight → Decision → Action → Monitoring
Proses tersebut membuat ERM menjadi bagian dari business management.
Kesimpulan
Training Enterprise Risk Management (ERM) & Risk-Based Decision Making merupakan program strategis untuk membantu perusahaan membangun sistem manajemen risiko yang terintegrasi sekaligus meningkatkan kualitas pengambilan keputusan.
ERM memberikan kerangka untuk memahami berbagai risiko secara enterprise-wide, mulai dari strategic risk, financial risk, operational risk, technology risk, cybersecurity, supply chain, compliance, hingga emerging risk.
Sementara itu, risk-based decision making memastikan bahwa informasi risiko tidak berhenti di dalam risk register, tetapi digunakan secara nyata dalam proses pengambilan keputusan.
Perusahaan perlu memahami risk appetite, risk tolerance, risk capacity, risk exposure, risk treatment, serta residual risk agar setiap keputusan dapat diambil dengan perspektif yang lebih lengkap.
Penerapan ERM juga membutuhkan governance, risk culture, risk ownership, KRI, monitoring, dan reporting yang konsisten.
Pada akhirnya, tujuan ERM bukan menghilangkan seluruh risiko. Tujuan utamanya adalah membantu perusahaan mengambil risiko yang tepat, dalam batas yang dapat diterima, untuk mencapai tujuan strategis secara berkelanjutan.
Dengan membangun kemampuan ERM dan risk-based decision making, perusahaan dapat menjadi lebih siap menghadapi ketidakpastian, lebih cepat merespons perubahan, dan lebih disiplin dalam mengambil keputusan strategis.
FAQ
Apa itu Enterprise Risk Management?
Enterprise Risk Management atau ERM adalah pendekatan terintegrasi untuk mengidentifikasi, menilai, mengelola, memantau, dan melaporkan risiko yang dapat memengaruhi pencapaian tujuan perusahaan.
Apa yang dimaksud dengan Risk-Based Decision Making?
Risk-Based Decision Making adalah pendekatan pengambilan keputusan dengan mempertimbangkan risiko, probability, impact, risk appetite, mitigation, dan residual risk sebagai bagian dari proses keputusan.
Apa manfaat ERM bagi perusahaan?
ERM membantu perusahaan memahami risiko secara menyeluruh, menentukan prioritas risiko, memperkuat risk governance, meningkatkan risk culture, dan mendukung pengambilan keputusan strategis.
Apakah ERM hanya menjadi tanggung jawab Risk Management?
Tidak. ERM membutuhkan keterlibatan seluruh organisasi. Business unit merupakan pemilik risiko, sementara fungsi risk management membantu menyediakan kerangka, koordinasi, monitoring, dan dukungan terhadap pengelolaan risiko.
Apa perbedaan risk appetite dan risk tolerance?
Risk appetite menggambarkan tingkat risiko yang bersedia diterima perusahaan dalam mencapai tujuan. Risk tolerance menggambarkan batas penyimpangan yang masih dapat diterima dalam praktik operasional.
Mengapa risk register saja tidak cukup?
Risk register hanya merupakan salah satu alat. ERM yang efektif membutuhkan risk assessment, risk appetite, mitigation, monitoring, KRI, reporting, dan yang paling penting adalah penggunaan informasi risiko dalam pengambilan keputusan.
Siapa yang cocok mengikuti Training Enterprise Risk Management?
Training cocok untuk Direksi, manajemen, Risk Manager, Risk Officer, Compliance, Internal Audit, Finance, Operations, Strategic Planning, Procurement, IT, Legal, Business Continuity, dan fungsi lain yang terlibat dalam pengelolaan risiko dan pengambilan keputusan.
Perkuat Kemampuan Perusahaan dalam Mengelola Risiko
Bangun kompetensi tim perusahaan dalam menerapkan Enterprise Risk Management, menyusun risk register, menentukan risk appetite, mengembangkan KRI, melakukan risk assessment, dan mengambil keputusan berbasis risiko.
Jadikan manajemen risiko bukan sekadar kewajiban administratif, tetapi bagian dari strategi perusahaan untuk menghadapi ketidakpastian dan menciptakan pertumbuhan bisnis yang lebih resilient.
Daftar sekarang dan jadwalkan pelatihan terbaik untuk instansi Anda!
📱 WhatsApp / Telp : 0812-6660-0643
📧 Email : info@pskn.co.id
🌐 Website : www.pskn.co.id